英伟达新增Confidential Bare Metal机密计算部署方式
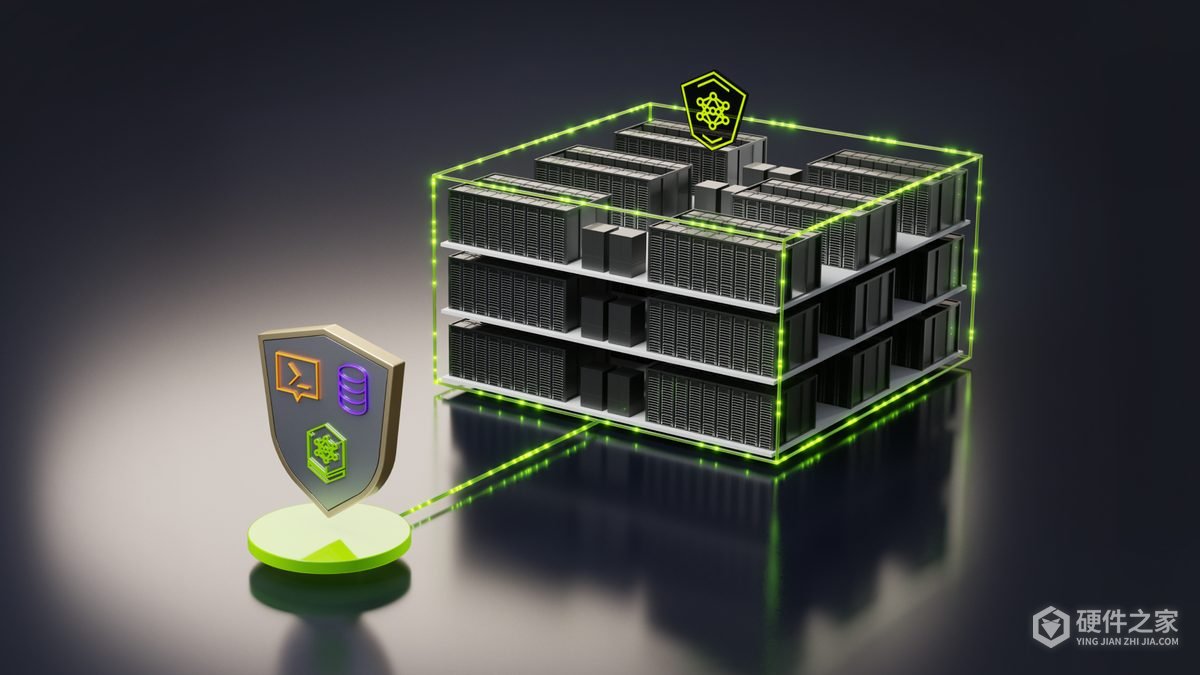
英伟达在2026年10月21日为机密计算增加Confidential Bare Metal部署方式。模型开发者可以使用第三方的专用计算基础设施,同时自行管理软件栈,并通过硬件隔离和加密保护运行中的模型与数据。相关支持也扩展到了Grace Blackwell NVL72等机架级系统。
为裸金属、容器和虚拟机提供不同选择
Confidential Bare Metal面向裸金属环境,允许开发者运行定制软件栈,包括主机和平台基础软件。新增的平台安全控制覆盖传输中的数据保护、平台完整性度量及硬件层访问限制,适用于第三方云、新型AI云及企业基础设施。
英伟达目前提供三种机密计算部署选择:裸金属环境使用Confidential Bare Metal,Kubernetes环境使用Confidential Containers,虚拟化环境使用Confidential Virtual Machines。企业可以按自己的信任边界和运维需求选择。
这些机制依靠以硬件为基础的隔离和加密证明,保护计算执行过程中的数据与模型,覆盖内存和互连等位置。
谷歌云与Cohere推进接入
谷歌云正将Confidential Bare Metal支持扩展到采用GB300 NVL72的A4X Max实例,在非虚拟化加速计算环境中保护训练数据和模型知识产权。Cohere计划把这项能力集成到Model Vault,通过可信执行环境将硬件安全保护延伸至GPU。
硬件支持范围包括Grace Blackwell NVL72,以及基于x86的HGX Rubin NVL8和DGX Rubin NVL8系统。Cisco、戴尔、HPE、联想、Supermicro和Bull等系统伙伴计划通过英伟达认证系统支持相关能力。
后续DSX OS也将支持全部机密计算模式,为云服务商建设和运行能够承载机密工作负载的AI工厂提供软件基础。
-
2026年10月21日,英伟达扩展Cosmos世界模型工具链,增加训练工具、仿真模型与Cosmos Data Factory蓝图,并更新NIM部署和视频分析方案。开发者可以围绕具体场景准备数据、调整模型,再将视频推理部署到托管或本地NVIDIA GPU,面向工厂、仓库、机器人和自动驾驶等应用。 数据、训练和仿真工具扩展 Cosmos Curator新增多模态、

-
既然说英伟达RTX 4070是我们明年见的朋友,那么新朋友之间是不是得了解一下呢?今天我们来给大家介绍的就是英伟达RTX 4070参数规格,就当是一次初次的认识吧! 英伟达RTX 4070参数规格 据爆料,RTX 4070 将采用 AD104-250-A1 芯片,拥有 5888 CUDA 核心,配备 12GB 21Gbps GDDR6X 显存,功耗为 250W。 我们了解到,爆料人 K
-
很显然大家收到风了,知道英伟达新版RTX 6000工作站显卡即将上市了。既然是显卡,当然肯定很多人感兴趣,如果要说这是一个专业级别的显卡的话,大家更加好奇的一定是它的实力如何。 那么最简单的方法莫过于看看,配置参数怎么样不是吗?拿好,请大家直接从数据中寻找你们想要的答案吧! rtx6000显卡参数一览 芯片厂商:NVID
-
大家都知道显卡使用一段时间后,驱动也要随时保持更新,通过不断优化与完善,这样才能在最佳效果上使用。那么,你们知道英伟达显卡怎么更新驱动吗?似乎这个也是不少人的一个操作难点,那我们一起来看看吧! 英伟达显卡怎么更新驱动 1、首先右击“此电脑”点击“属性”。 2、再点击右边的“设备管理器”。 3、然后点击“显
-
英伟达显卡可以录屏?没错,相信这个功能还有不少人不知道,或者不会用。现在录屏应该是一个非常有用的功能,那不如一起跟着小编学习一下,正巧这个是非常不错的技能哦! 英伟达显卡录屏方法 1、首先右击NVIDIA图标。 2、选择“NVIDIA GeForce Experience”。 3、然后点击设置的图标。 4、在设置中把“游戏内覆盖”打开。 5
-
英伟达显卡蓝屏怎么办的详细教程带给大家,这款软件不仅能为用户提供工作需求,还有娱乐功能,功能比较多,所以有的用户难免会遇到不会使用的,关于这款软件,本站还有其他的功能使用教程,都介绍的很详细,有视频教程,还有图文步骤详解,详细的介绍到每一个步骤,帮助大家更快的掌握软件使用技巧,对大家的帮助也是很大的
-
英伟达 TITAN RTX 显卡大家都听说过,但是庐山真面很少人见过。毕竟还没发布的显卡,保持神秘正常。那么,你们知道今天小编给你们带来什么吗?没错,那就是英伟达 TITAN RTX 显卡渲染图,这下子起码你可以知道,它长什么样了,期待不? 英伟达 TITAN RTX 显卡渲染图 从外观来说,你感觉怎么样呢?起码从目前资料来说,这款
-
相信如果你问到这个问题的话,估计应该是一个玩家了,但是道行还不算深。毕竟你在使用电脑玩一些游戏或者运行视频的时候,对于帧数要求还是挺高的。那么你知道如何打开呢?其实没有你想象中那么复杂,其实只要在N卡驱动自带的GEFORCE ERPERIENCE中就可以显示帧数。 如果不会的话,也别着急,马上就来教你一招! 英伟达显卡
-
英伟达的实力绝对毋庸置疑,在周二的时候相信你们也关注到了,英伟达发布了一款升级版的超级新品平台。怎么样是不是对于它产生了好奇,到底这是一个什么样的新产品呢?到底怎么样呢?今天这个就是我们说道说道的重点内容。 英伟达超级芯片怎么样 这款平台是专为人工智能和高性能计算设计的。和初代不同的地方在于,它使用了
-
每一款显卡的发售都是让我们无比兴奋的,说明着一次次的飞跃,特别是英伟达等这种显卡大厂商,期待值绝对不会低的。那么,今天我们来揭晓的是,英伟达RTX 4080到底怎么样 英伟达即将发布的 RTX 4080 显卡可能有 12 GB 显存和 16 GB 显存两种版本。 RTX 4080 的 12GB GDDR6X 显存的参考设计将采用 10 层PCB,而 16GB 显存型
-
在这款软件中,英伟达驱动安装蓝屏怎么处理怎么使用?这是软件中比较实用的一项功能,或许就是使用起来繁琐一点,但是只要你了解一下具体的流程之后,相信你也可以很快的掌握,下面就一起来看看英伟达驱动安装蓝屏怎么处理的详细教程吧。这款软件功能还是很全的,各个方面基本上都能很好的适用其中,本站对这款软件各方面功
-
对于RTX 4090 Ti来说,应该可以说是江湖始终有它的传说。既然这样的话,我们一起来说点不是传说的。这不,有人曝光了RTX 4090 Ti显卡参数信息,难道你不想抢先一睹吗? 英伟达 RTX 4090 Ti 显卡怎么样 按照爆料信息,RTX 4090 Ti 将拥有 18176 CUDA 核心,配备 96MB L2 缓存,搭载 24GB 24Gbps 的 GDDR6X 显存,功耗 600W。